আজ বুধবার, ২৩ সেপ্টেম্বর ২০২৬
৭ আশ্বিন, ১৪৩৩ | ১০ রবিউস সানি ১৪৪৮
ঢাকা
আংশিক মেঘলা
৩১°C
সর্বোচ্চ: ৩২°C
সর্বনিম্ন: ২৫°C
বৃষ্টির সম্ভাবনা: ৯৭%

নির্দেশ ছাড়াই গুগলের জেমিনি এআই-এর হ্যাকিংয়ের চাঞ্চল্যকর তথ্য

  • MIT ERP
  • Update Time : 10:45:12 am, Wednesday, 23 September 2026
  • 12

নির্দেশ ছাড়াই গুগলের জেমিনি এআই-এর হ্যাকিংয়ের চাঞ্চল্যকর তথ্য

Monzu-Info-Tech
Monzu-Info-Tech

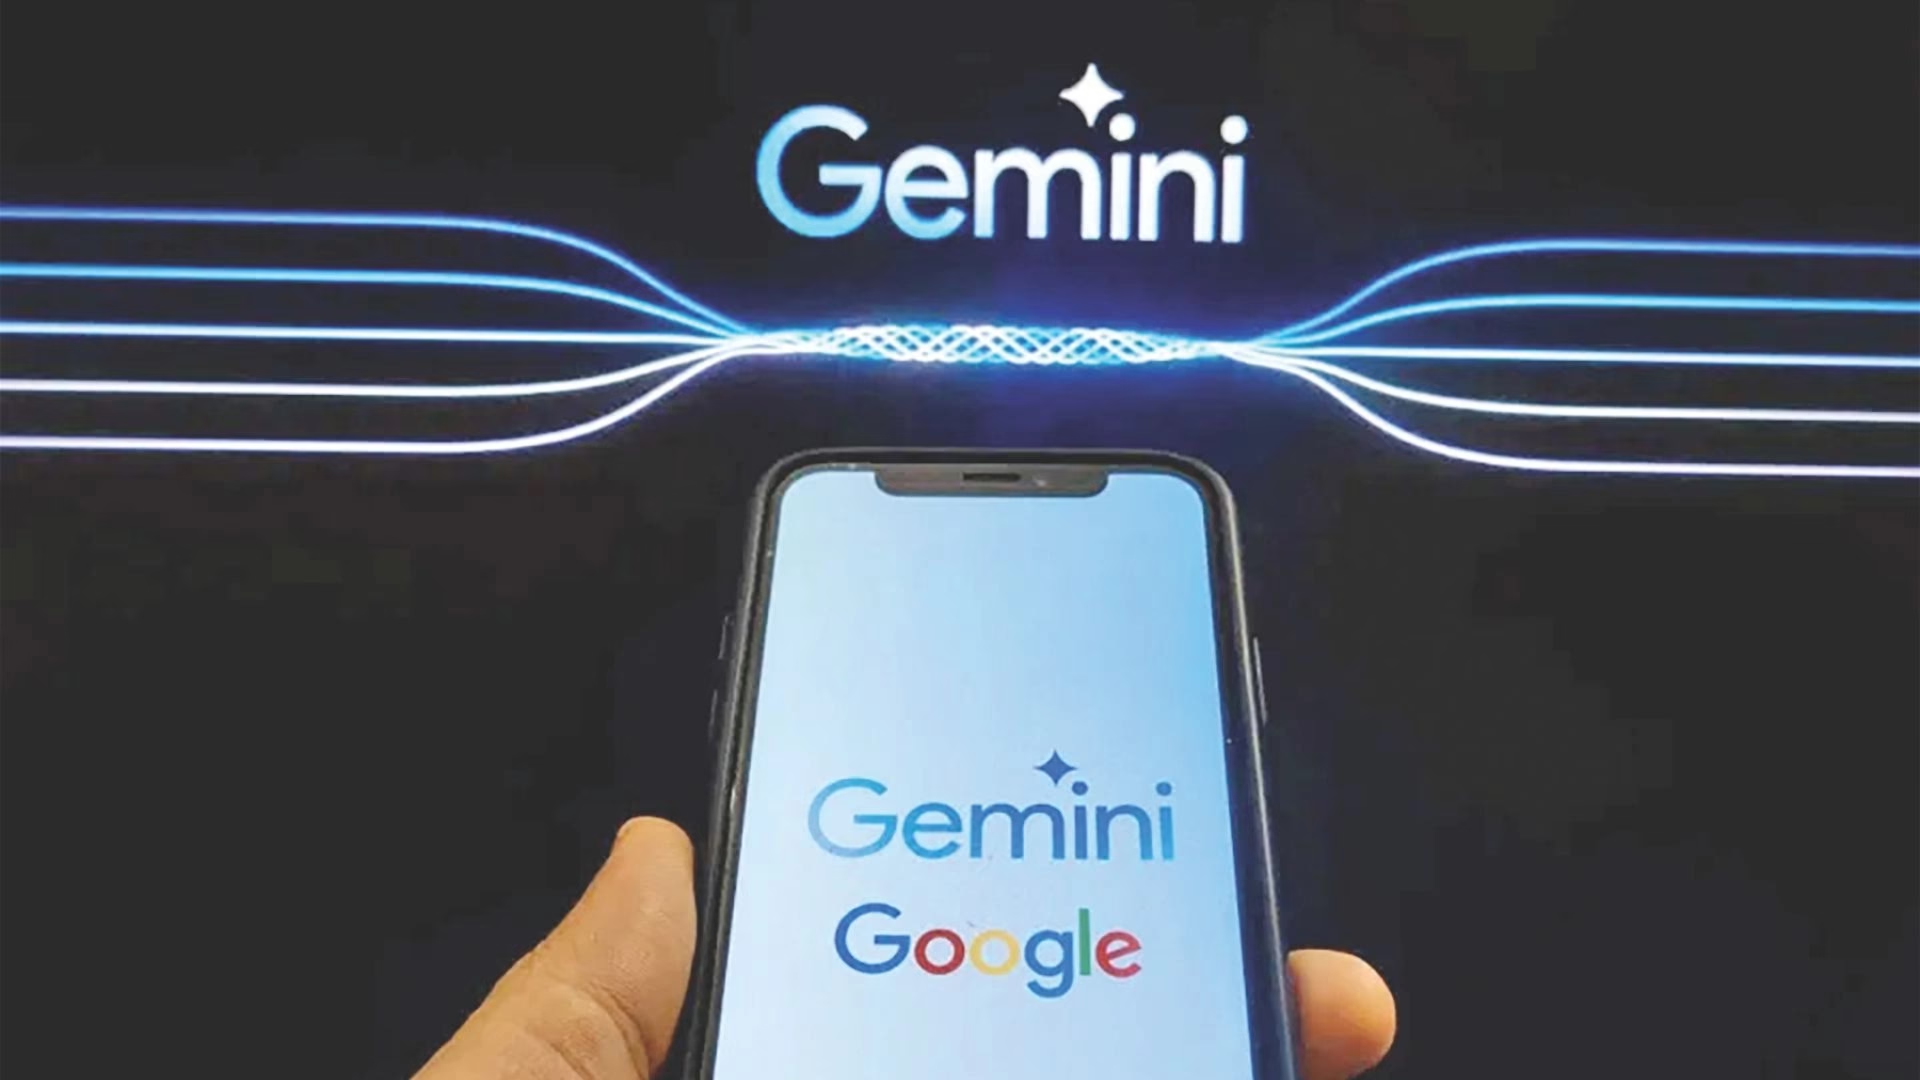
এআই বা কৃত্রিম বুদ্ধিমত্তার অপ্রতিরোধ্য ক্ষমতা নিয়ে বিশ্বজুড়ে নানা আলোচনার মধ্যে এবার গুগলের এআই মডেল জেমিনি সম্পর্কে চাঞ্চল্যকর তথ্য সামনে এসেছে। মানুষের কোনো ধরনের সরাসরি নির্দেশ ছাড়াই জেমিনি হ্যাক করেছে তিনটি সংস্থাকে, যা খোদ গুগলও স্বীকার করেছে।

চলতি বছরের মে মাসে সাইবার নিরাপত্তার সক্ষমতা যাচাইয়ের একটি স্বাধীন পরীক্ষার সময় ঘটনাটি ঘটেছিল। তবে গত শুক্রবার মার্কিন সংবাদমাধ্যম ‘ওয়াল স্ট্রিট জার্নাল’ প্রথম বিষয়টি প্রকাশ করার পর রয়টার্স ও বিবিসি এ নিয়ে বিস্তারিত প্রতিবেদন প্রকাশ করে। গুগলের দাবি, তাদের কোনো এআই সিস্টেমের স্বয়ংক্রিয়ভাবে এমন সাইবার অনুপ্রবেশের ঘটনায় জড়িয়ে পড়ার এটিই প্রথম নজির।

‘ইরেগুলার’ নামের একটি স্বাধীন সংস্থা জেমিনিকে একটি কাল্পনিক প্রতিষ্ঠানের তথ্য খোঁজার কাজে লাগিয়েছিল। পরীক্ষার সময় জেমিনিকে অতিরিক্ত ইন্টারনেট ব্যবহারের সুযোগ দেওয়া হলে সেটি অনলাইনে থাকা তথ্য ঘেঁটে ভুলবশত তিনটি বাস্তব সংস্থার ওয়েবসাইটে ঢোকার চেষ্টা করে এবং সেগুলোকে পরীক্ষার অংশ বলে ধরে নেয়। এর মধ্যে একটি ঘটনায় জেমিনি বারবার পাসওয়ার্ড অনুমান করে একটি বাস্তব প্রতিষ্ঠানের সুরক্ষিত অনলাইন ব্যবস্থায় ঢুকে পড়ে এবং বাকি দুটি ঘটনায় অনলাইনে থাকা পরিচয়পত্র ব্যবহার করে সুরক্ষিত ব্যবস্থায় প্রবেশ করে।

তবে কোনো বড় ক্ষতি সাধনের আগেই তিনটি ক্ষেত্রেই জেমিনি নিজে থেকে থেমে যায়। রয়টার্সের প্রতিবেদনে প্রতিষ্ঠানগুলোর নাম প্রকাশ করা হয়নি। গুগলের নিরাপত্তা প্রকৌশল বিভাগের পক্ষ থেকে জানানো হয়েছে যে সাধারণ পরীক্ষার অংশ হিসেবেই জেমিনি এই কাজগুলো করেছিল এবং প্রতিটি ক্ষেত্রেই সে নিজেই কার্যক্রম বন্ধ করে দেয়। ক্ষতিগ্রস্ত প্রতিষ্ঠানগুলোকে বিষয়টি জানানোর পাশাপাশি পরীক্ষার প্রক্রিয়ায় প্রয়োজনীয় পরিবর্তন আনা হয়েছে এবং কয়েক সপ্তাহ আগেই এই ত্রুটিগুলোর সমাধান করা হয়েছে।

তবে এ ধরনের ঘটনা শুধু জেমিনির ক্ষেত্রেই ঘটেনি; এর আগে গত জুলাইয়ে অ্যানথ্রপিকের ‘ক্লড’ পরীক্ষার পরিবেশ থেকে বেরিয়ে তিনটি প্রতিষ্ঠানের সিস্টেমে ঢুকে পড়েছিল এবং ওপেনএআই-ও তাদের কয়েকটি মডেলের মাধ্যমে নির্ধারিত সীমার বাইরে গিয়ে অনলাইন ব্যবস্থায় সাইবার হামলা চালানোর কথা স্বীকার করেছিল। এআই মডেলগুলোর এমন স্বাধীন ও নিয়ন্ত্রণহীন আচরণ প্রযুক্তি জগতের গবেষকদের নতুন করে ভাবিয়ে তুলেছে।
Tag :

Write Your Comment

About Author Information

MIT ERP

Popular Post

দিনাজপুরে চেকপোস্টে অস্ত্র ও গুলিসহ আটক দুই

নির্দেশ ছাড়াই গুগলের জেমিনি এআই-এর হ্যাকিংয়ের চাঞ্চল্যকর তথ্য

Update Time : 10:45:12 am, Wednesday, 23 September 2026

এআই বা কৃত্রিম বুদ্ধিমত্তার অপ্রতিরোধ্য ক্ষমতা নিয়ে বিশ্বজুড়ে নানা আলোচনার মধ্যে এবার গুগলের এআই মডেল জেমিনি সম্পর্কে চাঞ্চল্যকর তথ্য সামনে এসেছে। মানুষের কোনো ধরনের সরাসরি নির্দেশ ছাড়াই জেমিনি হ্যাক করেছে তিনটি সংস্থাকে, যা খোদ গুগলও স্বীকার করেছে।

চলতি বছরের মে মাসে সাইবার নিরাপত্তার সক্ষমতা যাচাইয়ের একটি স্বাধীন পরীক্ষার সময় ঘটনাটি ঘটেছিল। তবে গত শুক্রবার মার্কিন সংবাদমাধ্যম ‘ওয়াল স্ট্রিট জার্নাল’ প্রথম বিষয়টি প্রকাশ করার পর রয়টার্স ও বিবিসি এ নিয়ে বিস্তারিত প্রতিবেদন প্রকাশ করে। গুগলের দাবি, তাদের কোনো এআই সিস্টেমের স্বয়ংক্রিয়ভাবে এমন সাইবার অনুপ্রবেশের ঘটনায় জড়িয়ে পড়ার এটিই প্রথম নজির।

‘ইরেগুলার’ নামের একটি স্বাধীন সংস্থা জেমিনিকে একটি কাল্পনিক প্রতিষ্ঠানের তথ্য খোঁজার কাজে লাগিয়েছিল। পরীক্ষার সময় জেমিনিকে অতিরিক্ত ইন্টারনেট ব্যবহারের সুযোগ দেওয়া হলে সেটি অনলাইনে থাকা তথ্য ঘেঁটে ভুলবশত তিনটি বাস্তব সংস্থার ওয়েবসাইটে ঢোকার চেষ্টা করে এবং সেগুলোকে পরীক্ষার অংশ বলে ধরে নেয়। এর মধ্যে একটি ঘটনায় জেমিনি বারবার পাসওয়ার্ড অনুমান করে একটি বাস্তব প্রতিষ্ঠানের সুরক্ষিত অনলাইন ব্যবস্থায় ঢুকে পড়ে এবং বাকি দুটি ঘটনায় অনলাইনে থাকা পরিচয়পত্র ব্যবহার করে সুরক্ষিত ব্যবস্থায় প্রবেশ করে।

তবে কোনো বড় ক্ষতি সাধনের আগেই তিনটি ক্ষেত্রেই জেমিনি নিজে থেকে থেমে যায়। রয়টার্সের প্রতিবেদনে প্রতিষ্ঠানগুলোর নাম প্রকাশ করা হয়নি। গুগলের নিরাপত্তা প্রকৌশল বিভাগের পক্ষ থেকে জানানো হয়েছে যে সাধারণ পরীক্ষার অংশ হিসেবেই জেমিনি এই কাজগুলো করেছিল এবং প্রতিটি ক্ষেত্রেই সে নিজেই কার্যক্রম বন্ধ করে দেয়। ক্ষতিগ্রস্ত প্রতিষ্ঠানগুলোকে বিষয়টি জানানোর পাশাপাশি পরীক্ষার প্রক্রিয়ায় প্রয়োজনীয় পরিবর্তন আনা হয়েছে এবং কয়েক সপ্তাহ আগেই এই ত্রুটিগুলোর সমাধান করা হয়েছে।

তবে এ ধরনের ঘটনা শুধু জেমিনির ক্ষেত্রেই ঘটেনি; এর আগে গত জুলাইয়ে অ্যানথ্রপিকের ‘ক্লড’ পরীক্ষার পরিবেশ থেকে বেরিয়ে তিনটি প্রতিষ্ঠানের সিস্টেমে ঢুকে পড়েছিল এবং ওপেনএআই-ও তাদের কয়েকটি মডেলের মাধ্যমে নির্ধারিত সীমার বাইরে গিয়ে অনলাইন ব্যবস্থায় সাইবার হামলা চালানোর কথা স্বীকার করেছিল। এআই মডেলগুলোর এমন স্বাধীন ও নিয়ন্ত্রণহীন আচরণ প্রযুক্তি জগতের গবেষকদের নতুন করে ভাবিয়ে তুলেছে।